


Santiago, 12 de abril de 2022 – Se trata de una técnica que existe desde hace más de una década. Esta técnica la empleaban originalmente troyanos bancarios que reemplazaban números de cuenta. El auge de las criptomonedas ha hecho que se modifique su uso para este nuevo escenario.
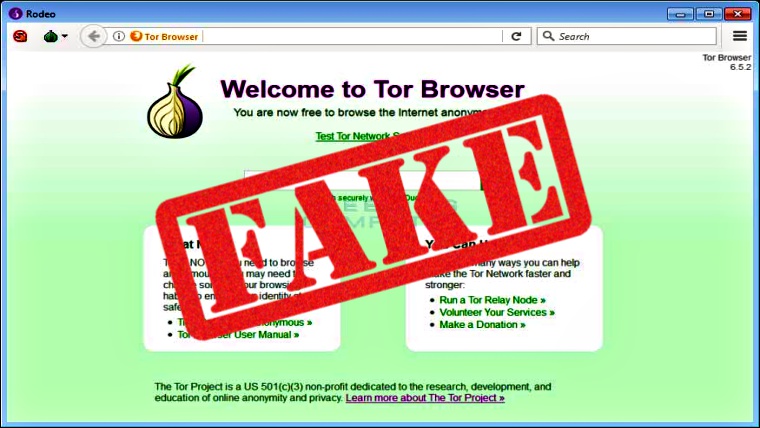
La evolución de Clipper implica el uso del navegador Tor, una herramienta utilizada para acceder a la Deep Web. La víctima descarga, sin saberlo, una versión infectada desde un sitio falso que contiene un archivo RAR protegido con contraseña para que las soluciones de seguridad no puedan detectar el malware. Luego se registra en el arranque automático y se mimetiza como icono de una app de uso popular, como puede ser uTorrent.
Los sistemas de seguridad de Kaspersky han detectado más de 15,000 ataques a través de este método en transacciones con criptomonedas como Bitcoin, Ethereum, Litecoin, Dogecoin o Monero. Estos incidentes se han producido en, al menos, 52 países de todo el mundo. La mayoría de los casos detectados provienen de Rusia, donde Tor está oficialmente bloqueado y los usuarios lo descargan de sitios web de terceros. Entre los 10 países más afectados también se encuentran Estados Unidos, Alemania, Uzbekistán, Bielorrusia, China, Países Bajos, Reino Unido y Francia.
Según los análisis de los expertos, las pérdidas son de al menos $400,000 dólares en lo que va de año, pero la cantidad y número de infecciones podrían ser mucho mayores, ya que el análisis se ha centrado únicamente en la campaña de Tor.