


La nueva directiva entrega recomendaciones para incorporar exigencias de seguridad en los contratos del Estado según el riesgo de cada adquisición. En paralelo, los organismos podrán inscribirse hasta el 2 de noviembre en una compra coordinada de licencias XDR para proteger estaciones de trabajo y servidores.
Fortalecer la ciberseguridad del Estado también implica revisar qué se compra, qué obligaciones asumen los proveedores y cómo se garantiza la continuidad de los servicios. Con ese enfoque, ChileCompra presentó su primera directiva sobre ciberseguridad en las contrataciones públicas y anunció una compra coordinada para adquirir soluciones de detección y respuesta frente a amenazas.
Ambas iniciativas se dieron a conocer durante el seminario «Ciberseguridad en las Compras Públicas: riesgos, gobernanza y agregación de la demanda estatal», organizado junto a la Agencia Nacional de Ciberseguridad (ANCI) y la Contraloría General de la República. La actividad reunió a cerca de 300 compradores del Estado y especialistas, además de quienes siguieron la transmisión en línea.
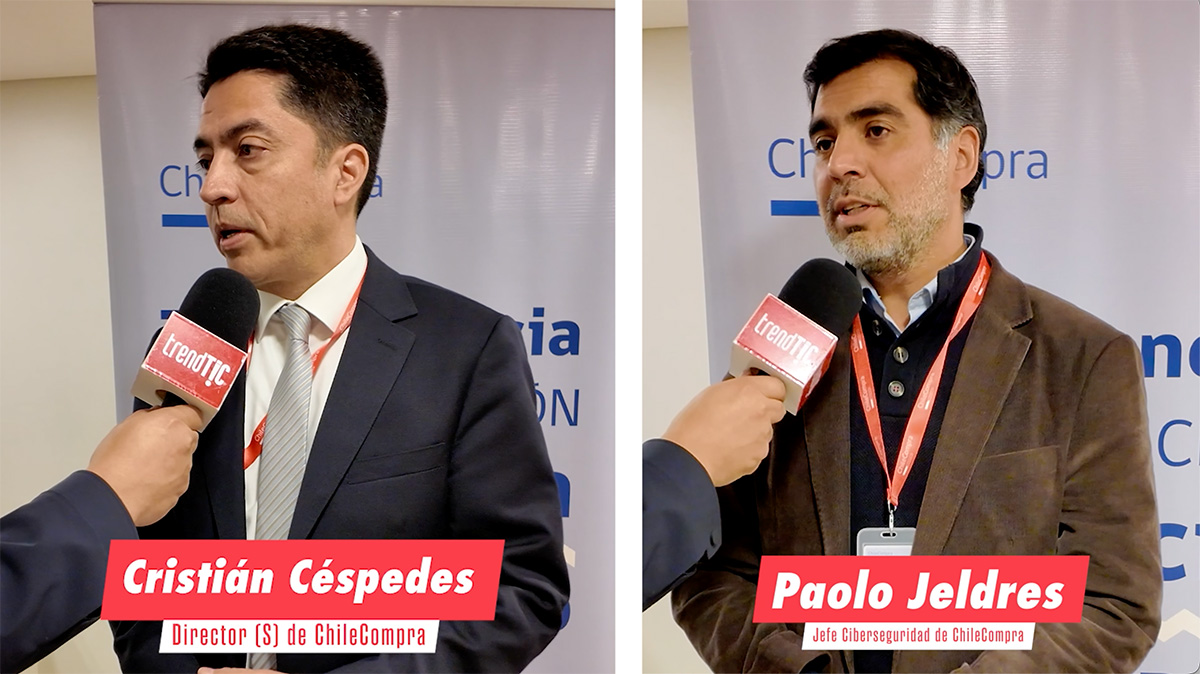
«La ciberseguridad del Estado también se juega en cómo compramos», afirmó el director subrogante de ChileCompra, Cristián Céspedes, quien destacó la relación entre las decisiones de contratación, la exposición a riesgos y los servicios que reciben las personas.
Diecisiete cláusulas para fortalecer los contratos
La Directiva N.º 47/2026 entrega 17 cláusulas tipo que los organismos pueden incorporar en sus bases de licitación, considerando las características y el riesgo de cada compra.
Entre ellas se encuentran disposiciones sobre responsabilidad y confidencialidad, notificación de incidentes, eliminación segura de datos, auditorías y evaluaciones, además de disponibilidad, portabilidad y restitución de la información. Estos aspectos permiten anticipar obligaciones del proveedor durante la prestación del servicio y al finalizar la relación contractual.
El documento también identifica siete riesgos habituales en las contrataciones con proveedores y seis criterios para determinar qué exigencias incorporar. Su aplicación es referencial y proporcional al riesgo, y recomienda vincular las cláusulas con sanciones establecidas en las bases.
Según el comunicado, la directiva está alineada con la Ley Marco de Ciberseguridad y aborda las obligaciones relacionadas con el intercambio de antecedentes sobre vulnerabilidades e incidentes con proveedores de tecnologías de la información.
Su alcance, además, puede extenderse a servicios que dependen de sistemas digitales para funcionar, aunque su objeto principal no sea tecnológico, como ocurre con determinadas operaciones logísticas.
Primera compra coordinada de ciberseguridad
Junto con la directiva, ChileCompra abrió la convocatoria para la primera compra coordinada de ciberseguridad del Estado, que contempla licencias de una plataforma XDR para estaciones de trabajo y servidores.
Estas soluciones permiten analizar información de distintos entornos, como dispositivos, redes y correos electrónicos, para detectar amenazas y responder ante ataques. La contratación incluirá instalación, puesta en marcha, capacitación y soporte técnico, por un período de 12 meses, renovable por otros 12.
El estándar técnico incorpora recomendaciones de la ANCI y fue elaborado tras una consulta al mercado en la que participaron 17 proveedores. Las instituciones pueden inscribirse hasta el 2 de noviembre en el aplicativo de Compras Coordinadas de ChileCompra.
Desde la Dirección de Presupuestos (DIPRES), María José Castañeda y Patricio Massardo explicaron que el Oficio Circular N.º 22 del Ministerio de Hacienda instruye a los servicios de la Administración Central y a los gobiernos regionales a participar en el levantamiento de demanda y en la compra cuando corresponda. Las excepciones deben solicitarse previamente, con fundamento, a la DIPRES.
Controles básicos y continuidad operacional
Benjamín Iturra, jefe del Departamento de Respuesta a Incidentes de la ANCI, advirtió que la mayoría de los incidentes se origina en la ausencia de controles básicos y que algunas dificultades para gestionarlos están vinculadas con las definiciones contractuales.
Por ello, planteó priorizar soluciones alineadas con los nueve controles básicos de ciberseguridad, incorporar capacitación y exigencias de resiliencia en las bases, y establecer cómo se entregarán los datos al término de cada contrato.
La experiencia de ChileCompra ilustra la importancia de estas medidas. En septiembre de 2023, un ciberataque contra el proveedor de infraestructura de Mercado Público dejó la plataforma fuera de línea durante cuatro días hábiles. Posteriormente, la institución trasladó íntegramente el sistema a la nube e incorporó un plan de recuperación ante desastres y planes de continuidad para sus procesos críticos.
Con estas iniciativas, la contratación pública incorpora herramientas para abordar la seguridad desde el diseño de las bases hasta el cierre de los contratos, vinculando la eficiencia del gasto con la protección de la información y la continuidad de los servicios del Estado.