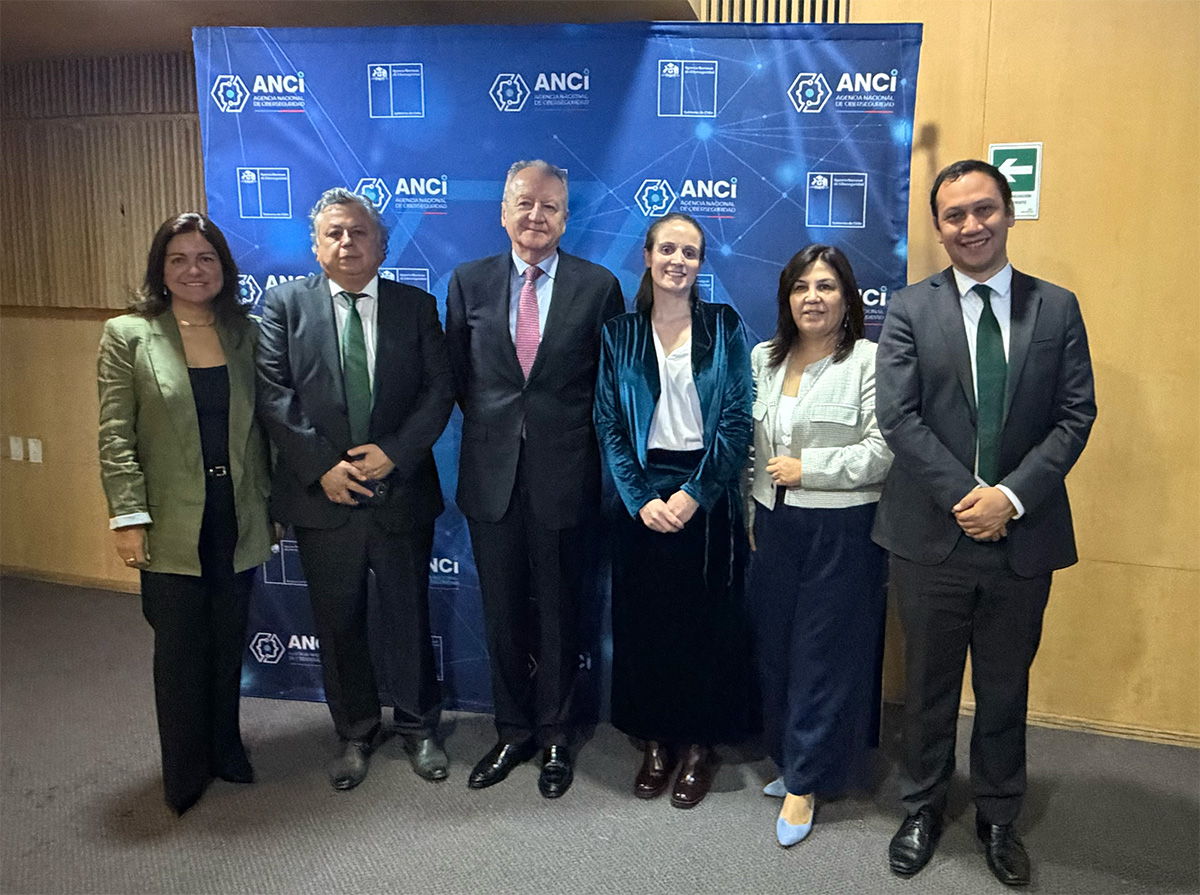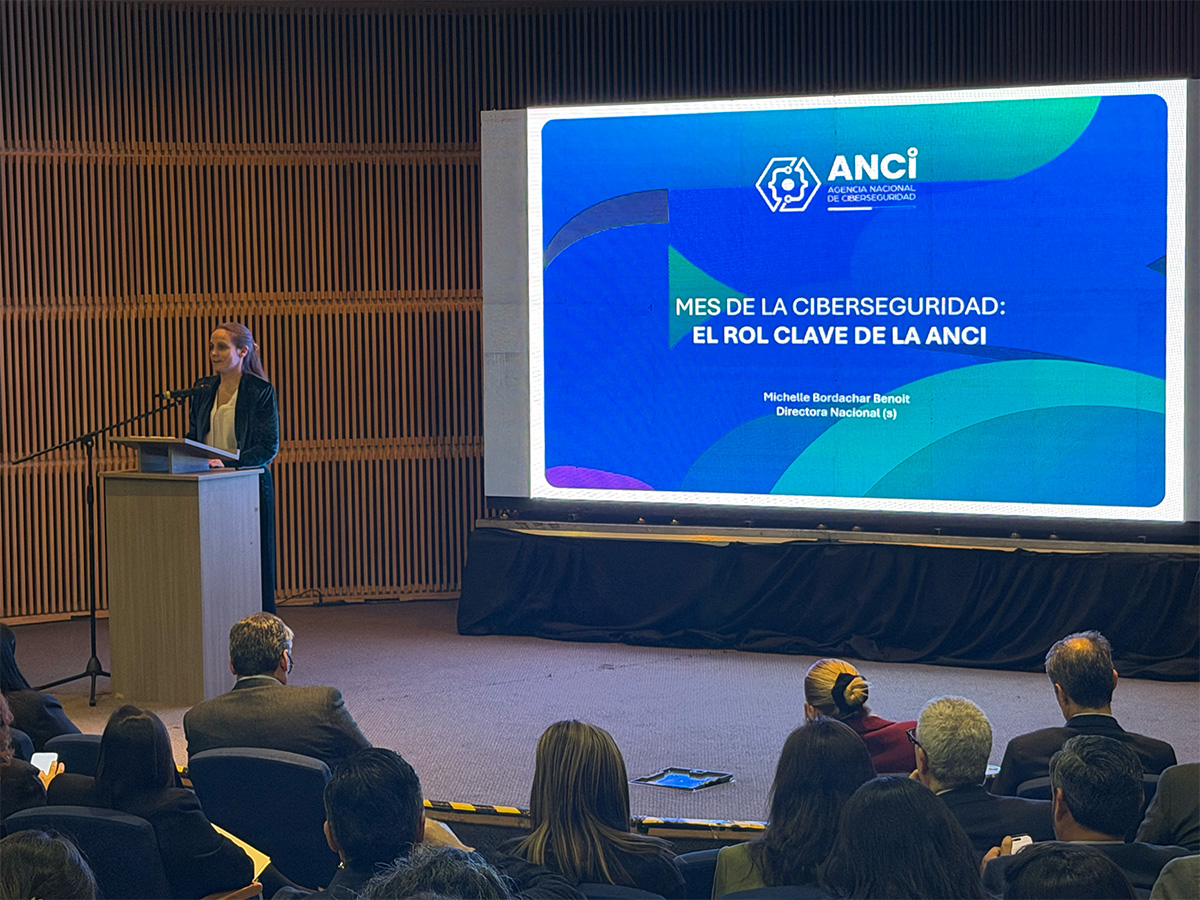
Santiago, 01 de octubre de 2026 – Con un llamado a fortalecer la colaboración entre el sector público, las empresas y la ciudadanía, la Agencia Nacional de Ciberseguridad (ANCI) inauguró este jueves 1 de octubre el Mes de la Ciberseguridad 2026, en el Auditorio del Edificio Moneda Bicentenario, en Santiago. La jornada abordó las amenazas digitales y el valor del reporte de incidentes para prevenir nuevas afectaciones.
El encuentro destacó tres anuncios: el lanzamiento del Portal de Reporte Ciudadano, una próxima consulta pública sobre autenticación multifactor y un CTF Nacional. Las iniciativas buscan ampliar la colaboración, recoger las necesidades de las organizaciones y promover el desarrollo de habilidades en ciberseguridad.
En su intervención, la directora nacional subrogante de ANCI, Michelle Bordachar, enfatizó que la evolución de las amenazas exige una institucionalidad capaz de adaptarse y una participación activa de los distintos actores.
“La ciberseguridad la construimos entre todos”, señaló, destacando el aporte de los reportes, las consultas públicas y el intercambio de información para orientar el trabajo de la agencia.
Portal ciudadano: detectar y comunicar vulnerabilidades
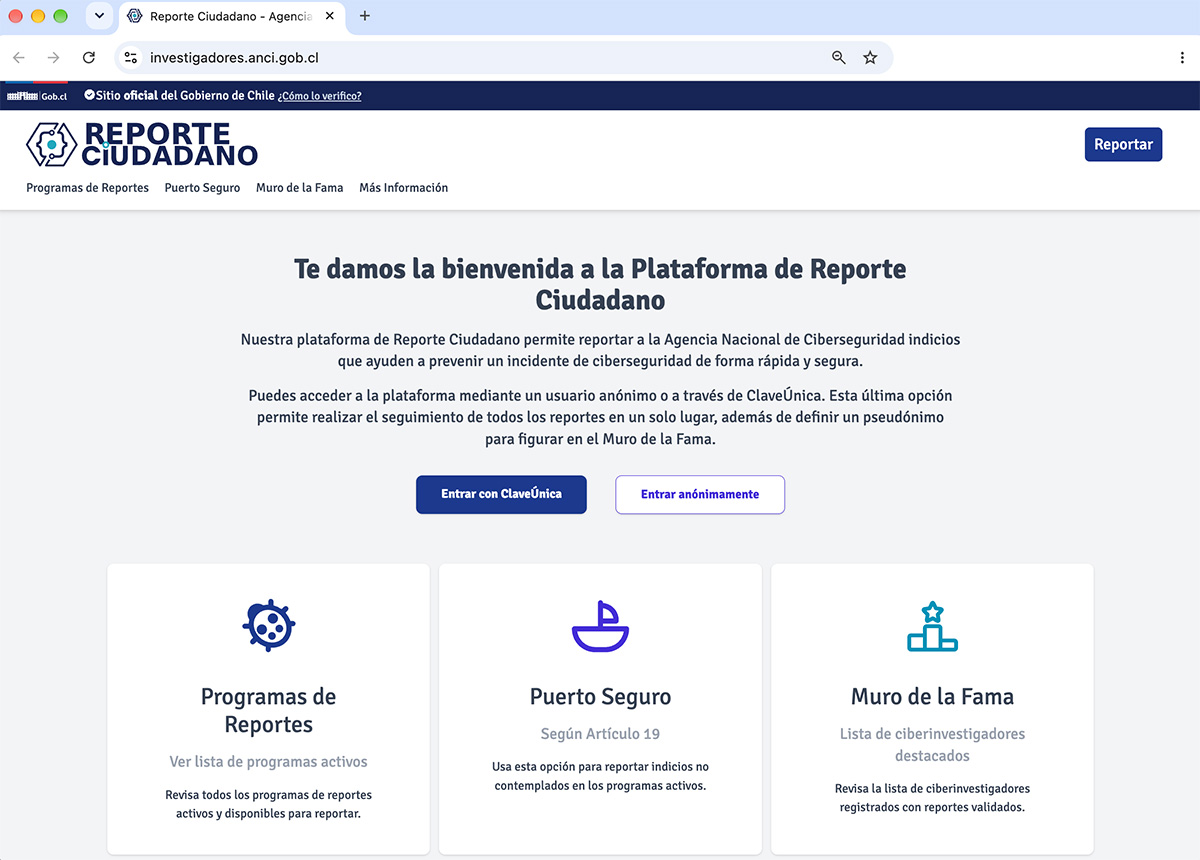
El primer anuncio fue el Portal de Reporte Ciudadano, presentado como un nuevo canal para que las personas colaboren en la identificación y comunicación de vulnerabilidades.
Bordachar explicó que esta herramienta complementa el sistema mediante el cual las instituciones obligadas informan los incidentes que las afectan. Su propósito es facilitar la detección temprana de debilidades y favorecer su corrección antes de que sean aprovechadas por actores maliciosos.
La directora invitó también a las organizaciones privadas a sumarse a mecanismos que permitan recibir avisos de personas que detecten vulnerabilidades de buena fe. El lanzamiento de esta plataforma fue uno de los ejes destacados por ANCI tanto en el programa del encuentro como en su convocatoria en redes sociales.
Consulta pública: avanzar en autenticación multifactor
El segundo anuncio fue la apertura, durante octubre, de una nueva consulta pública sobre el uso de mecanismos de autenticación multifactor, como parte de la preparación de un estándar obligatorio transversal para las instituciones sujetas a la Ley Marco de Ciberseguridad.
Bordachar subrayó que la elaboración de estas exigencias debe considerar las condiciones operacionales de los distintos sectores. Como ejemplo, mencionó los servicios de urgencia, donde los controles de acceso deben resguardar la seguridad de la información y, al mismo tiempo, permitir una atención oportuna.
La consulta busca recoger conocimientos y experiencias de quienes deberán implementar estas medidas, para ajustar su aplicación y contribuir a una regulación que responda a las necesidades de las organizaciones.
Primer ejercicio nacional de ciberseguridad
El tercer anuncio fue la realización del primer ejercicio nacional de ciberseguridad durante octubre, un CTF que convocará a instituciones públicas y privadas para fortalecer sus capacidades de preparación y respuesta frente a incidentes.
En los próximos días, ANCI informará la página web donde las personas u organizaciones interesadas podrán inscribirse para participar en esta actividad.
Reportar para prevenir y proteger
Junto con los anuncios, Bordachar destacó que la ciberseguridad debe entenderse desde la continuidad de los servicios, la confianza en las instituciones y la capacidad de recuperación frente a un incidente.
La autoridad explicó que los reportes permiten identificar amenazas compartidas y evitar que una misma vulnerabilidad afecte a otras organizaciones. Como ejemplo, relató el caso de una institución de salud que sufrió una filtración de exámenes médicos. La investigación permitió detectar un problema asociado al proveedor del servicio y coordinar acciones preventivas con otras entidades potencialmente afectadas.
Asimismo, llamó a las instituciones a mantener actualizados sus puntos de contacto en el portal de reporte, para facilitar la comunicación ante amenazas relevantes. También aclaró que las obligaciones de los prestadores de servicios esenciales no deben confundirse con las exigencias reforzadas correspondientes a los operadores de importancia vital.
Contraloría destaca el trabajo conjunto y la capacitación
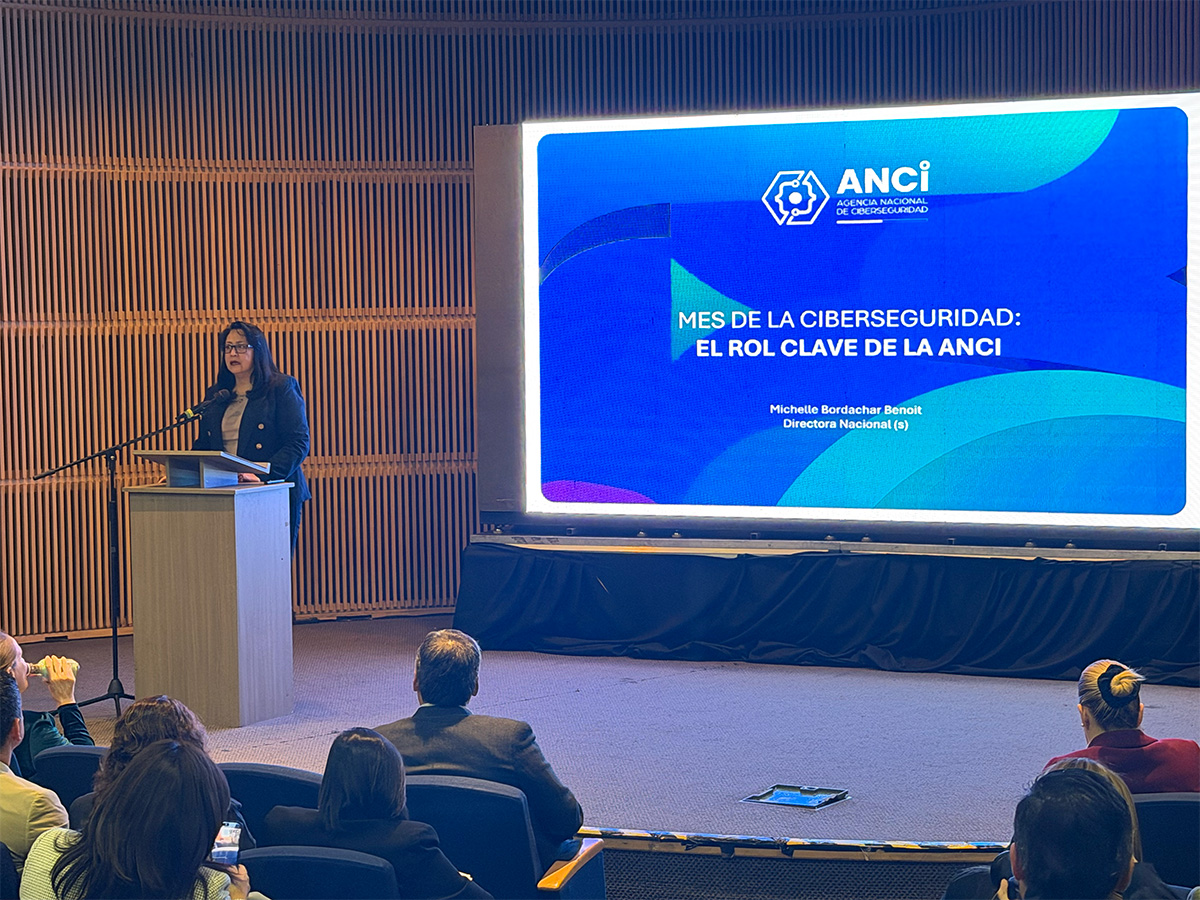
En el evento, la contralora general de la República, Dorothy Pérez, destacó el trabajo de la Mesa de Ciberseguridad del Sector Público, impulsada desde 2024 junto con la agencia y la Alianza Chilena de Ciberseguridad.
Según explicó, esta instancia busca identificar brechas, articular soluciones y fortalecer capacidades en materias como compras tecnológicas seguras, gestión contractual con proveedores, protección de datos personales, continuidad operacional y gestión de crisis.
Pérez informó que, entre 2025 y el 30 de septiembre de 2026, los cursos abiertos de introducción a la ciberseguridad y de phishing y fraude digital registraron más de 24.500 matrículas y 17.175 aprobaciones. También destacó un ejercicio de gestión de crisis y simulación de ransomware que reunió a representantes de 20 instituciones públicas.
La contralora advirtió, además, que la inteligencia artificial amplía tanto las capacidades de defensa como las posibilidades de suplantación de identidad y fraude. Frente a ese escenario, llamó a fortalecer la autenticación, proteger los datos sensibles y promover una cultura de ciberseguridad que permita mantener la confianza de la ciudadanía.