


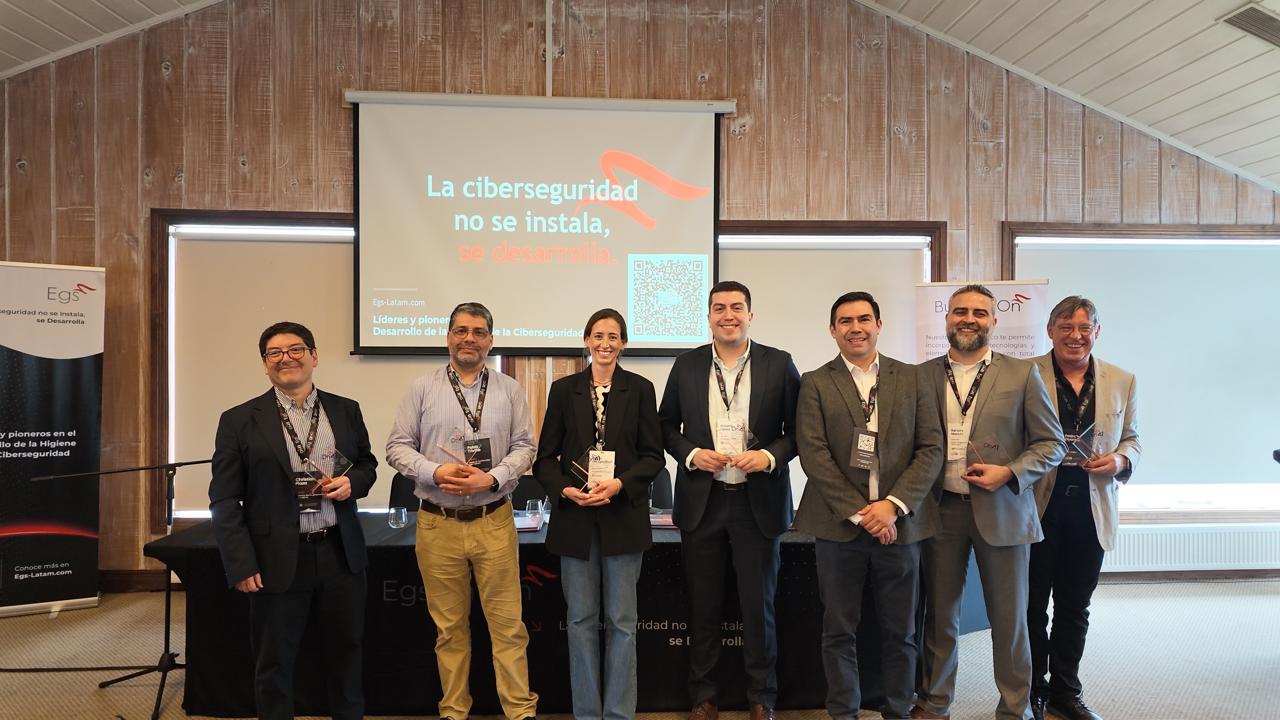
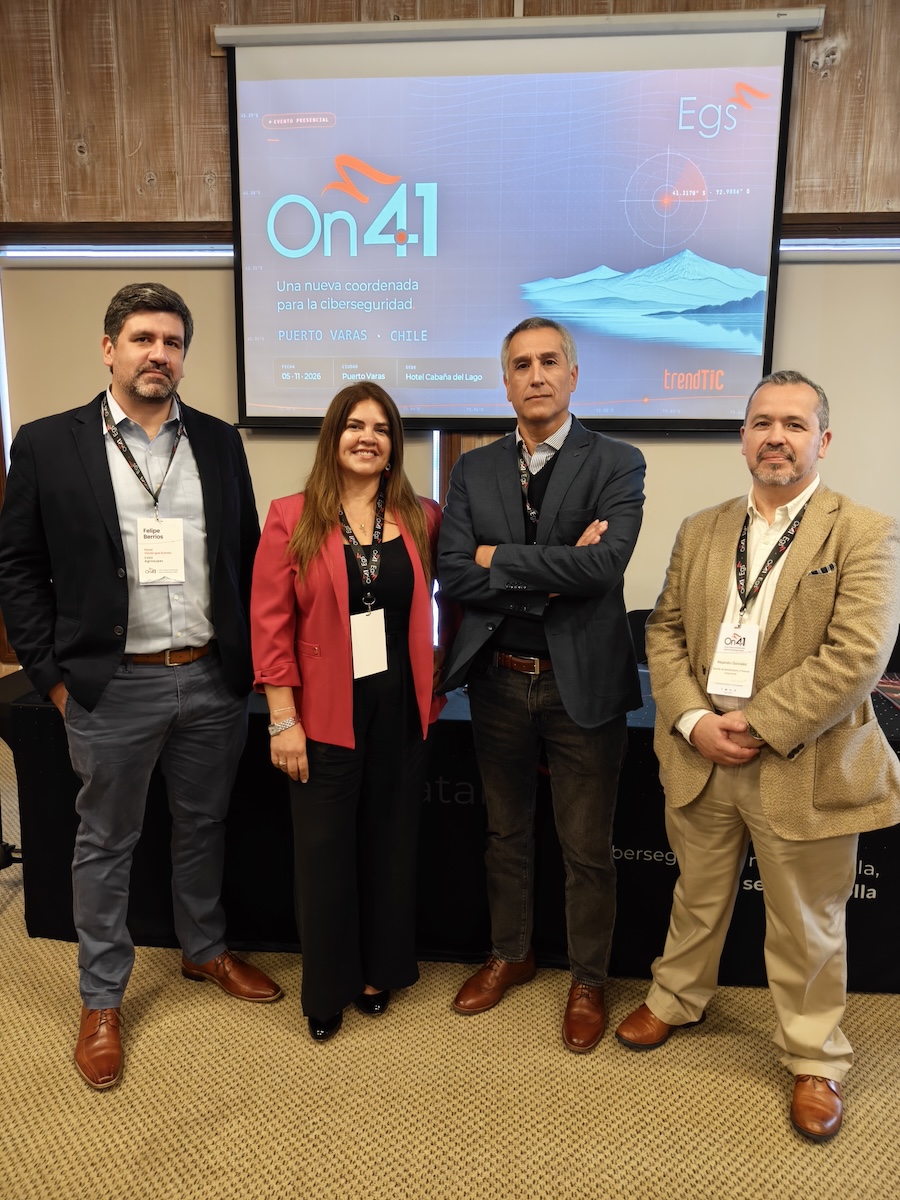
Santiago, 16 de noviembre de 2026. La primera edición de On41, organizada por Egs-Latam y realizada el 5 de noviembre en Puerto Varas, reunió a ejecutivos y especialistas de la macrozona sur para analizar cómo priorizar los riesgos digitales, proteger los datos personales y mantener la operación ante un incidente.
“Siempre buscamos democratizar la ciberseguridad y el conocimiento. Queremos salir de esta discusión netamente tecnológica para orientarla al negocio, a la continuidad operativa y a la resiliencia”, señaló en la apertura Pedro Oyarzún Recabarren, CEO de Egs-Latam.
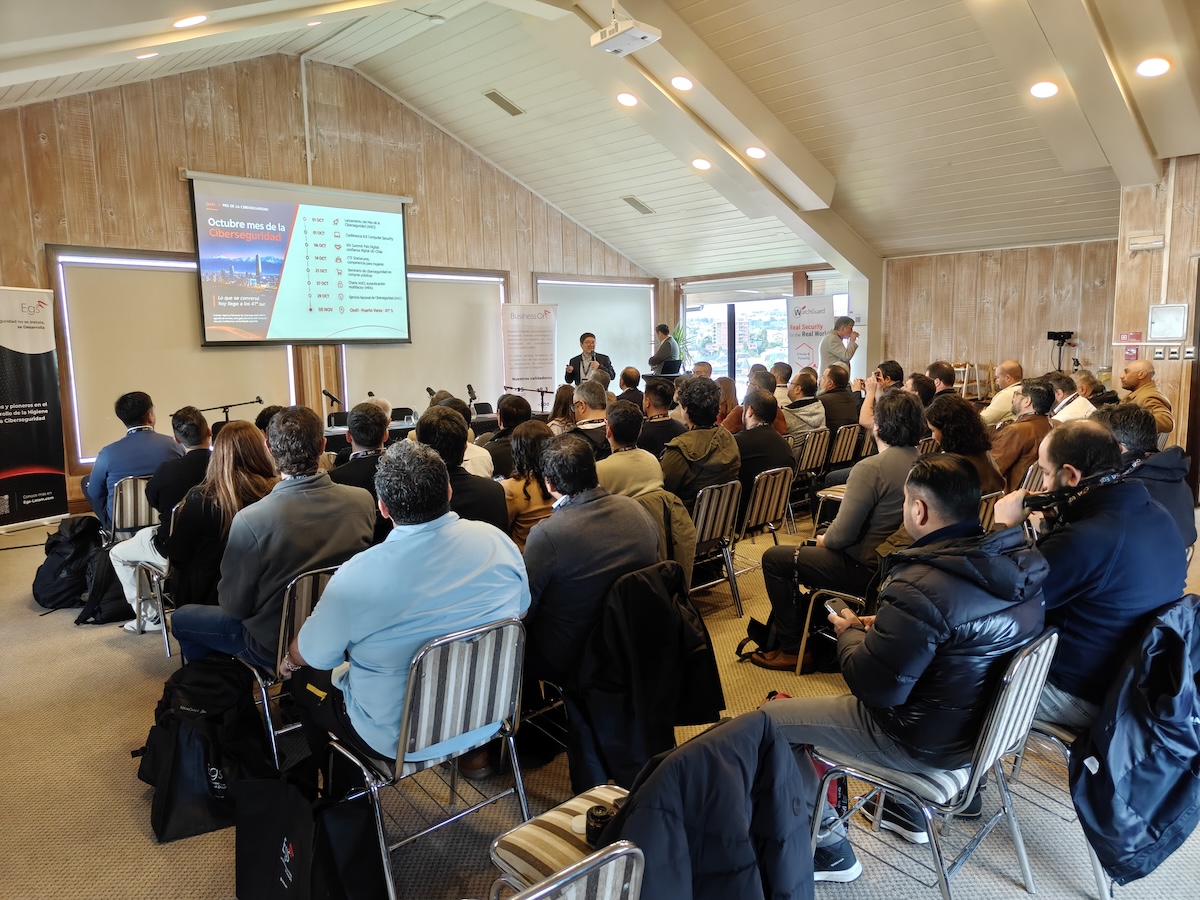
La jornada, transmitida por trendTIC como media partner, convocó a profesionales de tecnología, ciberseguridad, auditoría, finanzas y operaciones, con representantes de la salmonicultura, la academia y la actividad portuaria.
Andrea Hunter Echeverría, contralora de la Universidad Católica de Temuco y asistente a On41, valoró que el encuentro se realizara en Puerto Varas y destacó que “descentralizar todo de Santiago acá al sur es importante para que más empresas se vayan sumando y sobre todo también otras instituciones como nosotros”.
Adaptación a la Ley de Protección de Datos, exigencias de la ANCI.
El abogado Roberto Opazo, de Itzi, abordó las implicancias de la Ley N.º 21.719 de Protección de Datos Personales. A partir de un ejemplo de videovigilancia corporativa, explicó que el análisis de imágenes puede revelar información sensible, como las creencias religiosas, si permite inferir patrones de comportamiento. El caso ilustró la importancia de definir para qué se recogen los datos, cuánto tiempo se conservan y cuándo corresponde realizar una evaluación de impacto. La ley también reconoce, con excepciones, el derecho a oponerse a decisiones automatizadas que produzcan efectos jurídicos o afecten significativamente a la persona.
Víctor Manuel Huenchuñir Vergara, encargado de electricidad y corrientes débiles de la red MOP Los Ríos–Los Lagos y asistente al encuentro, relacionó la protección de las fichas clínicas con la seguridad de los sistemas industriales que sostienen la operación hospitalaria. “Hay que estudiar sobre las diferentes soluciones y adaptarlas a tu realidad, adaptarlas a la realidad hospitalaria o la realidad de tu empresa”, sostuvo.
Pablo Triviño y Christian Plaza, de Egs-Latam, abordaron la gestión del riesgo y las exigencias de la Ley Marco de Ciberseguridad, N.º 21.663. Entre las obligaciones de los operadores de importancia vital (OIV) figuran la gestión continua de riesgos, los planes de continuidad operacional y la designación de un delegado de ciberseguridad. Las entidades obligadas a reportar deben enviar una alerta temprana al CSIRT Nacional dentro de las tres horas siguientes a la toma de conocimiento de un incidente que pueda tener efectos significativos. La ley contempla un plan de acción en siete días para los OIV y, como regla general, un informe final en 15 días corridos desde la alerta temprana.
Voces que suman
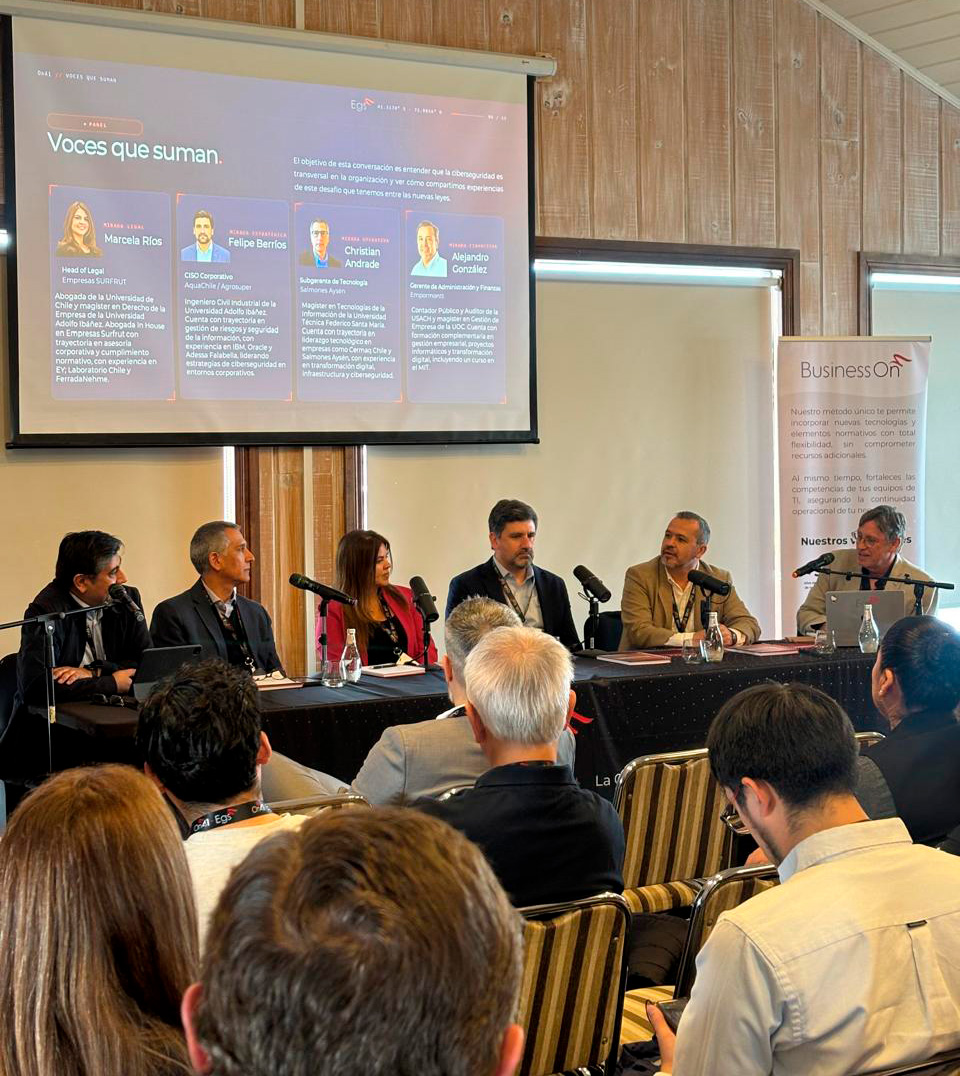
El panel Voces que suman reunió a Marcela Ríos, gerenta legal de Surfrut, desde la perspectiva jurídica, y a Felipe Berríos, gerente CISO corporativo de Agrosuper, desde la estratégica. Christian Andrade, subgerente de Tecnología de Salmones Aysén, aportó la mirada operativa, y Alejandro González, de la Empresa Portuaria Puerto Montt, la financiera.
La conversación, moderada por Pedro Oyarzún y Pablo Antillanca, director de trendTIC, abordó cómo llevar el riesgo digital a los comités ejecutivos. Una falla tecnológica puede afectar la reputación, el flujo de caja o la cadena de suministro. Evaluar ese impacto ayuda a decidir qué presupuesto asignar, quién debe actuar y qué procesos conviene restablecer primero.
El panel también abordó la cultura de prevención y la brecha entre la formación académica y las necesidades operativas de las empresas.
Marcelo Van Bebber, subgerente de TI de Fiordo Austral, valoró el intercambio de experiencias entre empresas y la posibilidad de extender la conversación dentro de cada organización. “Hay que democratizar más el concepto de ciberseguridad”, afirmó.
Infraestructura, resiliencia y resguardo en la nube
Renato Marchi, gerente de Ingeniería de Ventas para Latinoamérica de WatchGuard, planteó que la protección de una organización requiere conectar en una misma plataforma las señales de identidad, dispositivos, redes y servicios en la nube. Su propuesta combina autenticación multifactor para proteger los accesos, detección y respuesta en dispositivos (EDR) bajo un enfoque de confianza cero y monitoreo del tráfico interno (NDR) para identificar comportamientos anómalos. También presentó el modelo SASE para aplicar las políticas corporativas a quienes trabajan fuera de la oficina y destacó la importancia de detectar accesos inusuales y el uso de servicios en la nube o herramientas de IA sin autorización.
Para responder a ataques automatizados, Marchi explicó que la detección y respuesta extendida (XDR) correlaciona las señales de esas capas y puede activar medidas de contención en tiempo real. Describió cómo la IA puede analizar alertas y filtrar falsos positivos, auditar la postura de seguridad y ejecutar cambios de configuración. Comparó esa automatización con la asistencia a la conducción para subrayar que el profesional a cargo conserva la responsabilidad sobre el entorno. Añadió que los reportes consolidados ayudan a reunir evidencia para auditorías y evaluaciones basadas en ISO 27001 y marcos del NIST.
María Les Spalthoff, de Acronis, abordó el papel de las copias de seguridad inmutables y los planes de recuperación ante desastres. Explicó que las empresas deben definir qué sistemas restablecer primero, documentar los pasos de recuperación en guías operativas y ensayar periódicamente la conmutación a entornos alternativos. La puesta en marcha de infraestructura y máquinas virtuales en la nube puede reducir el tiempo de interrupción de procesos críticos y su impacto sobre las ventas y el flujo de caja.
El paradigma de priorización de riesgos
Egs-Latam presentó la metodología del Embudo de Riesgo, que cruza la probabilidad de que se explote una vulnerabilidad con la importancia del sistema afectado para la operación. Con esos criterios, los equipos pueden decidir qué vulnerabilidades atender primero.
Francisca Contreras, subgerente de Auditoría Interna de Empresas AquaChile y asistente a On41, destacó la necesidad de revisar los controles cotidianos. “Me voy con el tema de las brechas básicas que hoy día están y que son las que representan mayor vulnerabilidad para las empresas”, señaló.
Finalmente Andrea Ponce, jefa de proyectos tecnológicos de Empresas Maqsur y asistente al encuentro, destacó el énfasis de la jornada en la estrategia y en la responsabilidad de aplicar las medidas de protección. A su juicio, la concientización en ciberseguridad debe llegar también a las gerencias, que asignan recursos y toman decisiones con efectos sobre la empresa, sus proveedores y sus clientes.