
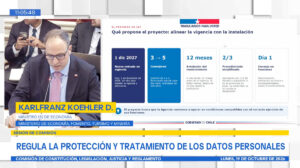


La iniciativa del Ejecutivo propone trasladar la entrada en vigencia al 1 de diciembre de 2027 y ampliar el Consejo Directivo de la Agencia de Protección de Datos Personales. Durante la sesión, Felipe Harboe planteó mantener los nuevos derechos y obligaciones desde diciembre de 2026 y aplazar únicamente las facultades fiscalizadoras y sancionatorias.
Santiago 19 de octubre de 2026 – La Comisión de Constitución, Legislación, Justicia y Reglamento del Senado aprobó por unanimidad, con cinco votos a favor, la idea de legislar sobre el proyecto que modifica la Ley N° 21.719, sobre protección y tratamiento de datos personales. La votación, realizada este lunes 19 de octubre, permite avanzar en la tramitación de una iniciativa que propone postergar por un año la entrada en vigencia del nuevo marco regulatorio y fortalecer la institucionalidad de la futura Agencia de Protección de Datos Personales.
La aprobación en general no significa que la postergación ya esté vigente ni que todos los cambios propuestos hayan quedado acordados. El contenido deberá discutirse y votarse en particular, en un debate donde adquirió relevancia la posibilidad de una implementación escalonada.
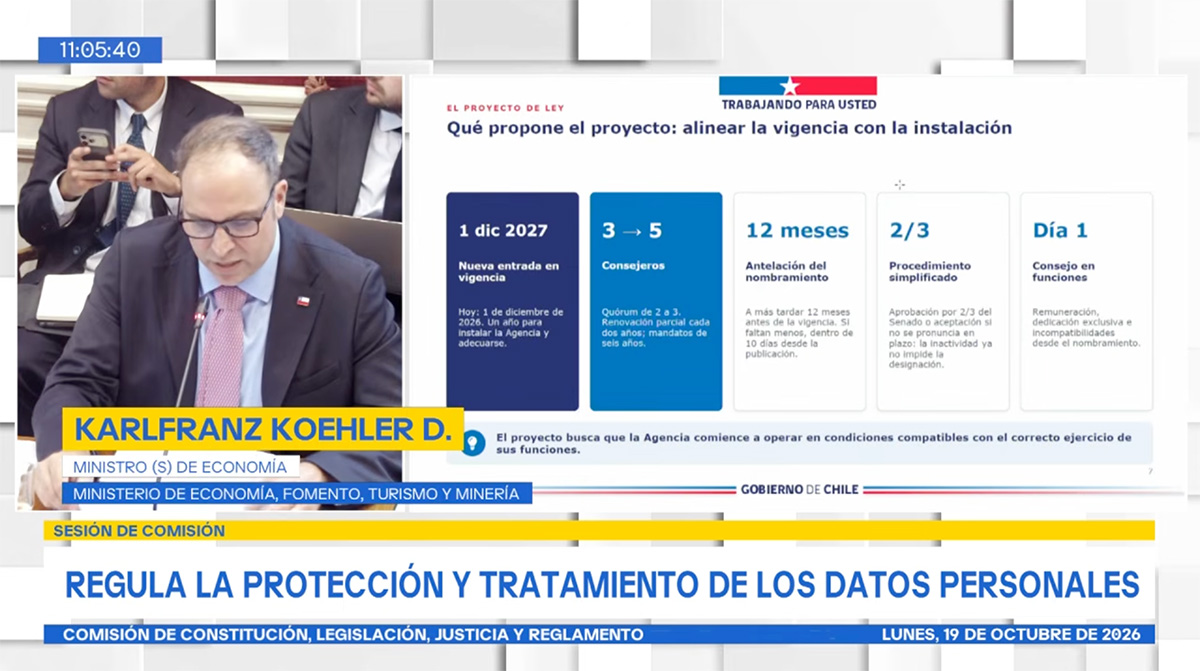
El proyecto del Ejecutivo, correspondiente al Boletín N° 18.623-07, plantea trasladar la entrada en vigor desde el 1 de diciembre de 2026 al 1 de diciembre de 2027. Su propósito es dar tiempo para instalar la Agencia y permitir que las organizaciones adecuen sus procesos a las nuevas exigencias.
Durante la sesión, el Gobierno sostuvo que la puesta en marcha requiere una institucionalidad preparada para elaborar normas, establecer procedimientos y orientar a los responsables del tratamiento de datos. La discusión forma parte del estudio anunciado por el Senado para revisar las modificaciones a la Ley N° 21.719.
Una Agencia con mayor capacidad operativa
Uno de los principales cambios propuestos es aumentar de tres a cinco los integrantes del Consejo Directivo de la Agencia y elevar de dos a tres el quórum mínimo para sesionar y adoptar acuerdos.
El diagnóstico del Ejecutivo apunta a la fragilidad operativa de un consejo de tres miembros. Las ausencias, inhabilidades, abstenciones o vacancias podrían dificultar la adopción de decisiones en un organismo que deberá dictar instrucciones obligatorias, tramitar procedimientos de tutela y sancionatorios, certificar modelos de prevención y administrar registros.
La propuesta mantiene períodos de seis años para los consejeros, sin designación inmediata para un período consecutivo, y contempla una renovación parcial cada dos años. Para conformar el primer Consejo, el Presidente de la República presentaría al Senado una propuesta conjunta de cinco integrantes: dos por dos años, dos por cuatro años y uno por seis años.
La nómina requeriría el respaldo de dos tercios de los senadores en ejercicio. Además, el proyecto contempla que se entienda aprobada si el Senado no se pronuncia dentro del plazo legal.
Otro ajuste establece expresamente que los consejeros recibirán remuneración y estarán sujetos a exclusividad e incompatibilidades desde su nombramiento. Con ello se busca que puedan dedicarse a las tareas de instalación antes de la plena aplicación del nuevo régimen.
Harboe propone separar derechos y sanciones
La alternativa presentada por el abogado y exsenador Felipe Harboe puso el foco en distinguir entre la vigencia de los derechos y obligaciones y el ejercicio de las potestades de la Agencia.
Su planteamiento consiste en mantener el 1 de diciembre de 2026 como fecha de entrada en vigor para las normas sustantivas —principios, derechos de los titulares y obligaciones de los responsables— y para la instalación de la nueva institucionalidad. Las facultades fiscalizadoras y sancionatorias comenzarían a operar un año después.
Bajo este diseño, el período intermedio permitiría desarrollar una adecuación asistida, con orientación para implementar las obligaciones y preparar a las organizaciones antes de la aplicación del régimen sancionatorio.
Harboe advirtió que una postergación íntegra prolongaría las limitaciones del régimen actual de protección de datos. También planteó posibles efectos sobre la aspiración de Chile de obtener una decisión de adecuación de la Unión Europea y sobre la competitividad de los servicios de almacenamiento y tratamiento de información. Estas observaciones se presentaron como argumentos para evaluar una transición que resguarde los derechos de las personas mientras se instala la Agencia.
Amonestaciones y nombramientos pendientes de definición
El proyecto también propone ampliar el alcance de la amonestación escrita durante los primeros doce meses de vigencia. Actualmente, la disposición transitoria contempla esta posibilidad para las empresas de menor tamaño; la modificación permitiría aplicarla a todos los responsables de datos.
Se trata de una facultad de la Agencia para utilizar una amonestación en lugar de una multa, no de un derecho del infractor a escoger su sanción ni de una exención automática de responsabilidad.
Aprobación en General y Próximos Pasos
Al cierre de la sesión, la Comisión de Constitución sometió a votación la idea de legislar del proyecto (Boletín N° 18.623-07), resultando aprobado en general por unanimidad con 5 votos a favor.
Para agilizar el trámite, el Ejecutivo confirmó la suma e ingreso de la urgencia de discusión inmediata. Este mecanismo faculta a la Comisión para tramitar la discusión en particular de manera directa sin requerir un paso previo por el pleno de la Sala para este trámite formal.
Se fijó como acuerdo de trabajo que las mesas técnicas y los asesores parlamentarios redacten indicaciones conjuntas con el Ministerio de Economía. Dichas indicaciones abordarán principalmente:
- La definición sobre si la prórroga será total o escalonada.
- La inclusión de una mecanismo de destrabe para los nombramientos del Consejo Directivo ante un eventual rechazo del Senado.
- El ajuste fino al cronograma institucional para asegurar certezas jurídicas tanto al mercado como a los titulares de datos.
El debate regulatorio entra así en su fase definitoria, donde Chile deberá equilibrar la urgencia de contar con una autoridad de protección de datos con estándares OCDE y la sostenibilidad operativa de su ecosistema público y privado